Τα αυτοματοποιημένα bots δεν είναι καινούργια απειλή. Η τεχνητή νοημοσύνη, όμως, μπορεί να κάνει ορισμένες επιθέσεις πιο πειστικές, πιο προσαρμοσμένες στον στόχο και ευκολότερες στην κλιμάκωση. Για μια επιχείρηση, αυτό σημαίνει ότι οι απόπειρες παραβίασης μπορεί να συμβαίνουν συνεχώς, ακόμη κι όταν δεν υπάρχει κάποιος επιτιθέμενος που πληκτρολογεί χειροκίνητα.
Δεν είναι κάθε bot κακόβουλο ούτε κάθε επίθεση βασίζεται σε AI. Υπάρχουν νόμιμα bots, όπως οι μηχανές αναζήτησης, και απλές αυτοματοποιήσεις που χρησιμοποιούνται εδώ και χρόνια. Η ουσία είναι να αναγνωρίζουμε την καταχρηστική συμπεριφορά και να εφαρμόζουμε άμυνα σε επίπεδα.
Η απειλή
Τι μπορούν να κάνουν οι κακόβουλες αυτοματοποιήσεις;
Ένα bot μπορεί να δοκιμάζει μαζικά κλεμμένους κωδικούς σε υπηρεσίες email ή cloud (credential stuffing), να σαρώνει διευθύνσεις IP για εκτεθειμένες υπηρεσίες, να στέλνει ανεπιθύμητες φόρμες και να συλλέγει περιεχόμενο ή δεδομένα. Πολλά αιτήματα από κατανεμημένα συστήματα μπορούν επίσης να επιβαρύνουν ένα website ή μία εφαρμογή. Οι επιθέσεις αυτές συχνά βασίζονται σε γνωστά εργαλεία και λίστες δεδομένων· η ταχύτητα και η κλίμακα είναι που τις κάνουν επικίνδυνες.
Η AI προσθέτει δυνατότητες κυρίως στην προετοιμασία και στην κοινωνική μηχανική: μπορεί να βοηθήσει στη σύνταξη πιο φυσικών μηνυμάτων phishing, στη μετάφραση και στην εξατομίκευση ενός μηνύματος βάσει δημόσιων πληροφοριών. Ψεύτικες φωνές ή εικόνες μπορούν να χρησιμοποιηθούν για να πιέσουν έναν εργαζόμενο να αποκαλύψει στοιχεία ή να εγκρίνει μια πληρωμή. Αυτό δεν σημαίνει ότι κάθε μήνυμα είναι AI-generated. Σημαίνει ότι η εμφάνιση και η γλώσσα από μόνες τους δεν αρκούν πια για να επιβεβαιώσουμε την ταυτότητα του αποστολέα. Η ανάλυση απειλών της ENISA καταγράφει το ευρύτερο εξελισσόμενο τοπίο κυβερνοαπειλών, στο οποίο η αυτοματοποίηση και η AI επηρεάζουν τόσο την άμυνα όσο και τις κακόβουλες ενέργειες.
Η πορεία μιας επίθεσης
Πώς εξελίσσεται μια αυτοματοποιημένη επίθεση
Δεν ακολουθούν όλες οι επιθέσεις την ίδια πορεία. Συχνά, όμως, μια αυτοματοποιημένη καμπάνια περιλαμβάνει ορισμένα από τα παρακάτω στάδια:
01
Συλλογή πληροφοριών
Τα εργαλεία εντοπίζουν δημόσια διαθέσιμες πληροφορίες για μια εταιρεία, όπως ονόματα υπηρεσιών, διευθύνσεις email, σελίδες σύνδεσης και τεχνολογίες που χρησιμοποιεί. Η AI μπορεί να βοηθήσει στην οργάνωση αυτών των πληροφοριών ή στη δημιουργία πιο στοχευμένων μηνυμάτων.
02
Εντοπισμός πιθανών στόχων
Αυτοματοποιημένες σαρώσεις αναζητούν υπηρεσίες προσβάσιμες από το internet και ελέγχουν αν υπάρχουν παρωχημένα συστήματα, λανθασμένες ρυθμίσεις ή λογαριασμοί που εκτίθενται σε προσπάθειες σύνδεσης.
03
Μαζικές δοκιμές ή αποστολή μηνυμάτων
Τα bots μπορεί να δοκιμάζουν κλεμμένους συνδυασμούς email και κωδικών, να υποβάλλουν ανεπιθύμητες φόρμες ή να στέλνουν μηνύματα phishing. Ανάλογα με την καμπάνια, η κίνηση μπορεί να προέρχεται από πολλές συσκευές ή διευθύνσεις δικτύου, ώστε να είναι δυσκολότερο να αναγνωριστεί ως ενιαία δραστηριότητα.
04
Προσαρμογή στην απόκριση
Αν μια υπηρεσία απορρίψει μια προσπάθεια ή ενεργοποιήσει έλεγχο, η αυτοματοποίηση μπορεί να αλλάξει τον ρυθμό ή το μοτίβο των αιτημάτων της. Γι’ αυτό δεν αρκεί πάντα ένας απλός αποκλεισμός βάσει μίας διεύθυνσης ή ενός μόνο κριτηρίου.
05
Κατάχρηση πρόσβασης
Αν πετύχει μια σύνδεση ή εκμεταλλευτεί μια αδυναμία, ο εισβολέας μπορεί να προσπαθήσει να αποκτήσει πρόσβαση σε λογαριασμούς ή δεδομένα, να αλλάξει ρυθμίσεις ή να κινηθεί προς άλλες υπηρεσίες της επιχείρησης. Η έγκαιρη ειδοποίηση και ο περιορισμός των δικαιωμάτων μπορούν να μειώσουν την έκταση της ζημιάς.
Η αυτοματοποίηση αυξάνει την ταχύτητα και τον αριθμό των προσπαθειών, ενώ η AI μπορεί να κάνει ορισμένα μηνύματα πιο πειστικά ή προσαρμοσμένα. Δεν σημαίνει ότι κάθε βήμα γίνεται από AI ή ότι κάθε ασυνήθιστη σύνδεση είναι επίθεση. Η αξιολόγηση χρειάζεται να εξετάζει το πλαίσιο, τη συμπεριφορά και τις ενδείξεις από περισσότερα από ένα συστήματα.
Οδηγός κυβερνοασφάλειας
Πώς προστατεύεται μια επιχείρηση
Πέντε πρακτικά βήματα για να ενισχύσετε την ασφάλεια της επιχείρησής σας.
01
Θωρακίστε την πρόσβαση
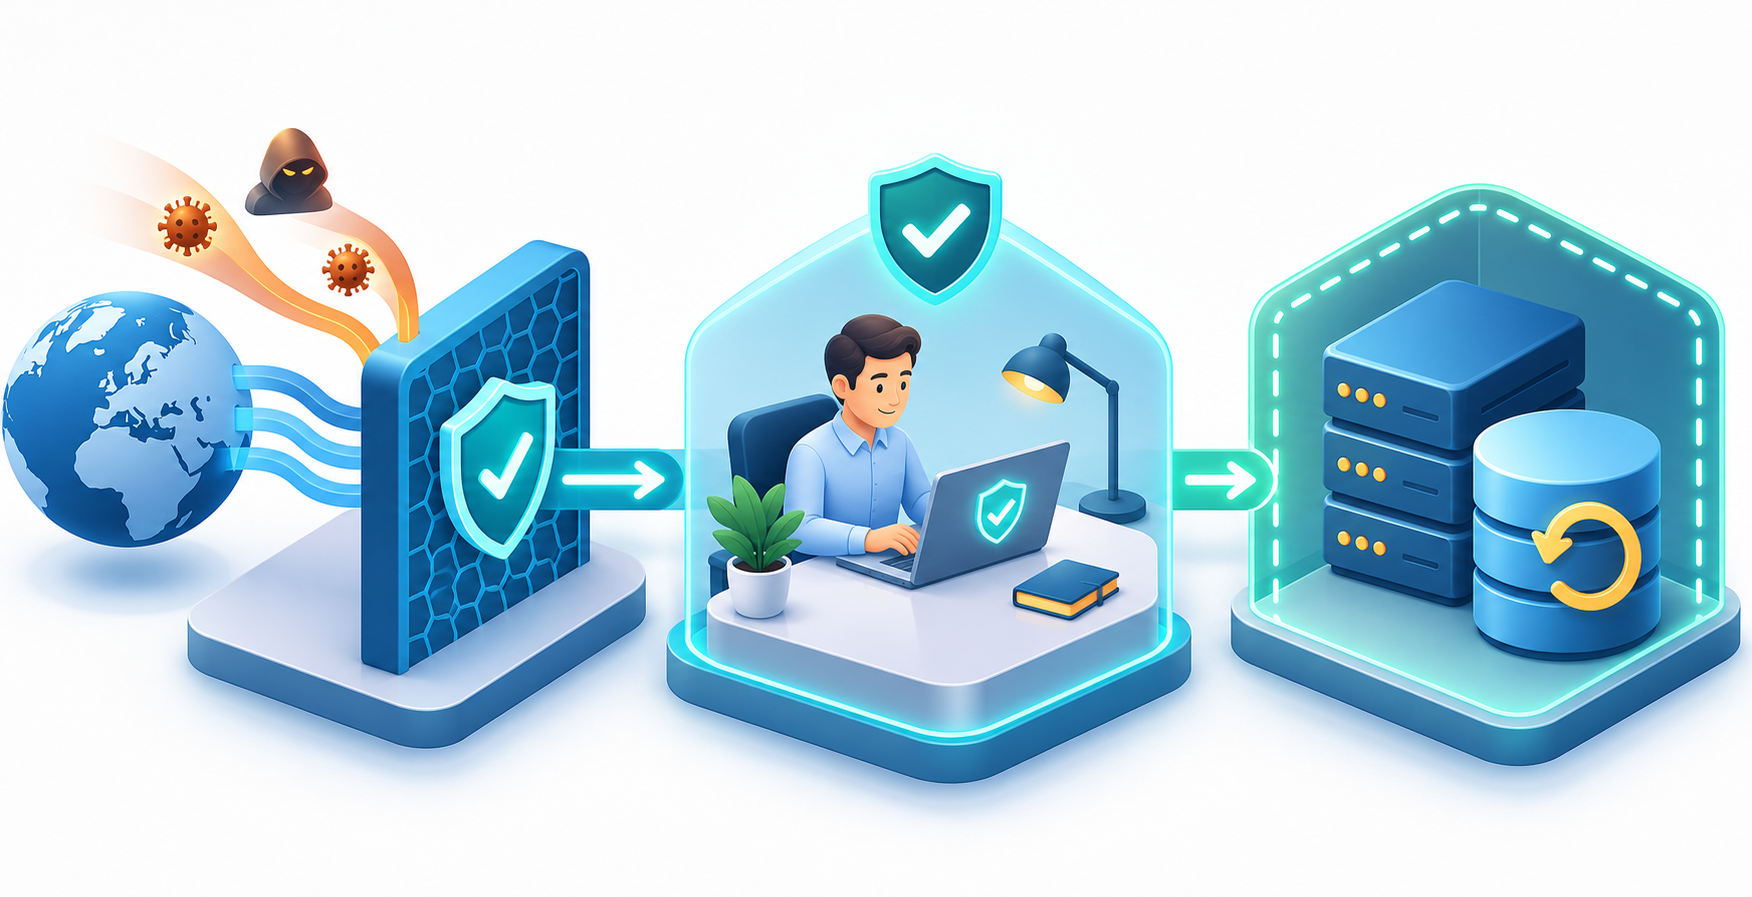
Ενεργοποιήστε πολυπαραγοντικό έλεγχο ταυτότητας (MFA) στους λογαριασμούς email, διαχειριστών, cloud και απομακρυσμένης πρόσβασης. Χρησιμοποιήστε μοναδικούς κωδικούς πρόσβασης και διαχειριστή κωδικών. Περιορίστε τα δικαιώματα κάθε χρήστη στα απολύτως απαραίτητα και αφαιρείτε άμεσα την πρόσβαση όταν αλλάζει ο ρόλος ή αποχωρεί ένας συνεργάτης. Το MFA μειώνει σημαντικά τον κίνδυνο κατάχρησης κλεμμένου κωδικού, χωρίς να αντικαθιστά τα υπόλοιπα μέτρα.
02
Ενημερώστε και περιορίστε τις εκτεθειμένες υπηρεσίες
Διατηρείτε λειτουργικά συστήματα, εφαρμογές, router και συσκευές ασφαλείας ενημερωμένα. Καταγράψτε ποιες υπηρεσίες είναι προσβάσιμες από το internet και απενεργοποιήστε όσες δεν χρειάζονται. Ένα σωστά ρυθμισμένο firewall ελέγχει την κίνηση σύμφωνα με κανόνες και συμβάλλει στον περιορισμό ανεπιθύμητων συνδέσεων. Για εφαρμογές και websites μπορεί να χρειάζονται επιπλέον προστασίες, όπως web application firewall (WAF), όρια αιτημάτων και έλεγχοι συμπεριφοράς bots.
03
Ασφαλίστε την απομακρυσμένη εργασία
Οι εργαζόμενοι πρέπει να συνδέονται στις εταιρικές υπηρεσίες με ασφαλή, ελεγχόμενη πρόσβαση. Ένα εταιρικό Cloud VPN μπορεί να κρυπτογραφεί τη σύνδεση και να δίνει πρόσβαση μόνο στους εξουσιοδοτημένους χρήστες και πόρους, σύμφωνα με την πολιτική της επιχείρησης.
04
Παρακολουθείτε τα σημάδια και προετοιμαστείτε
Αυξήσεις αποτυχημένων συνδέσεων, άγνωστες συσκευές, ασυνήθιστα αιτήματα ή αλλαγές σε κανόνες email μπορεί να είναι ενδείξεις επίθεσης. Χρησιμοποιήστε προστασία τερματικών (endpoint), κεντρική καταγραφή συμβάντων και ειδοποιήσεις για ύποπτες ενέργειες. Εκπαιδεύστε την ομάδα να επιβεβαιώνει αιτήματα αλλαγής τραπεζικού λογαριασμού ή επείγουσας πληρωμής από δεύτερο, γνωστό κανάλι.
05
Κρατήστε αντίγραφα ασφαλείας που μπορείτε να επαναφέρετε
Διατηρείτε τακτικά, απομονωμένα ή αμετάβλητα αντίγραφα ασφαλείας και δοκιμάζετε στην πράξη την επαναφορά τους. Ένα backup που δεν έχει ελεγχθεί μπορεί να μην είναι διαθέσιμο όταν χρειαστεί. Δείτε τις λύσεις Cloud Backup της Arebas για μια προσέγγιση προστασίας και ανάκτησης των εταιρικών δεδομένων.
Σωστή ισορροπία
Η αυτοματοποίηση στην άμυνα χρειάζεται σωστούς κανόνες
Η υπερβολική ή άκριτη απόρριψη αυτοματοποιημένης κίνησης μπορεί να επηρεάσει νόμιμους πελάτες, συνεργάτες ή μηχανές αναζήτησης. Οι έλεγχοι πρέπει να λαμβάνουν υπόψη το είδος της υπηρεσίας, τη συμπεριφορά του χρήστη και τις επιχειρησιακές ανάγκες. Η καθοδήγηση του OWASP για τη διαχείριση bots και την αποτροπή αυτοματισμών προτείνει άμυνα που αυξάνει το κόστος της κατάχρησης, διατηρώντας παράλληλα την πρόσβαση των πραγματικών χρηστών.
Επόμενο βήμα
Ξεκινήστε με MFA, ενημερώσεις, περιορισμό πρόσβασης, παρακολούθηση και δοκιμασμένα backups. Έπειτα αξιολογήστε τις υπηρεσίες που χρειάζεται πραγματικά η επιχείρησή σας και τα κατάλληλα επίπεδα προστασίας. Για περισσότερες πληροφορίες σχετικά με firewall, Cloud VPN και Cloud Backup, δείτε τις σχετικές σελίδες της Arebas ή επικοινωνήστε με την ομάδα μας.
Πηγές